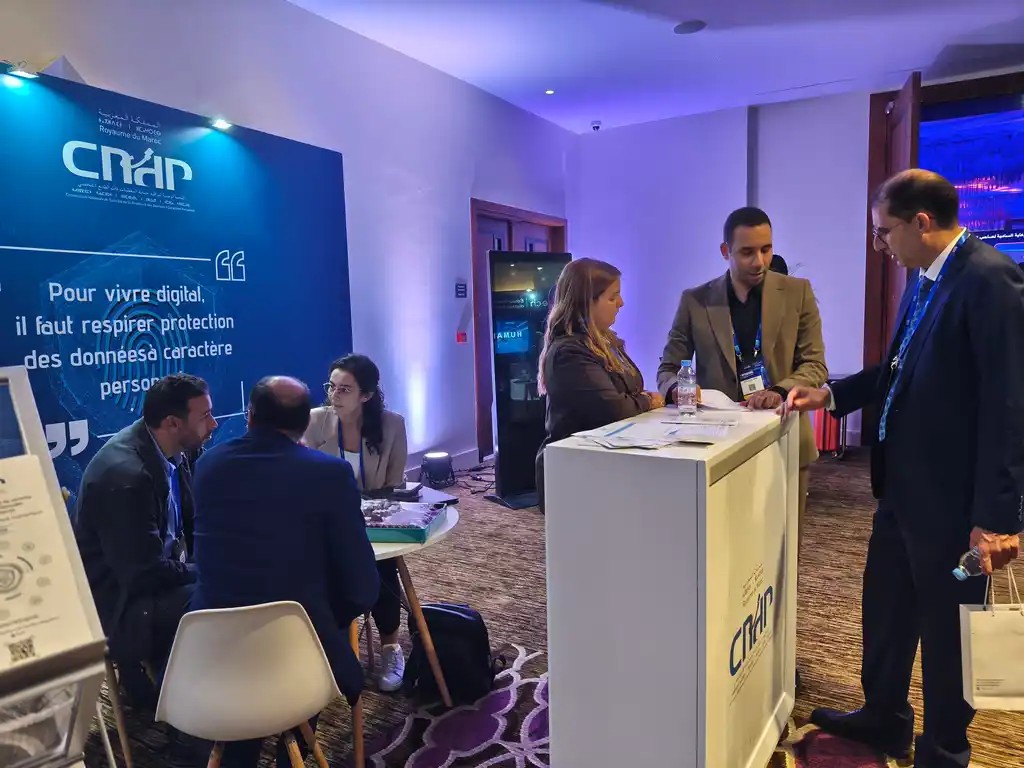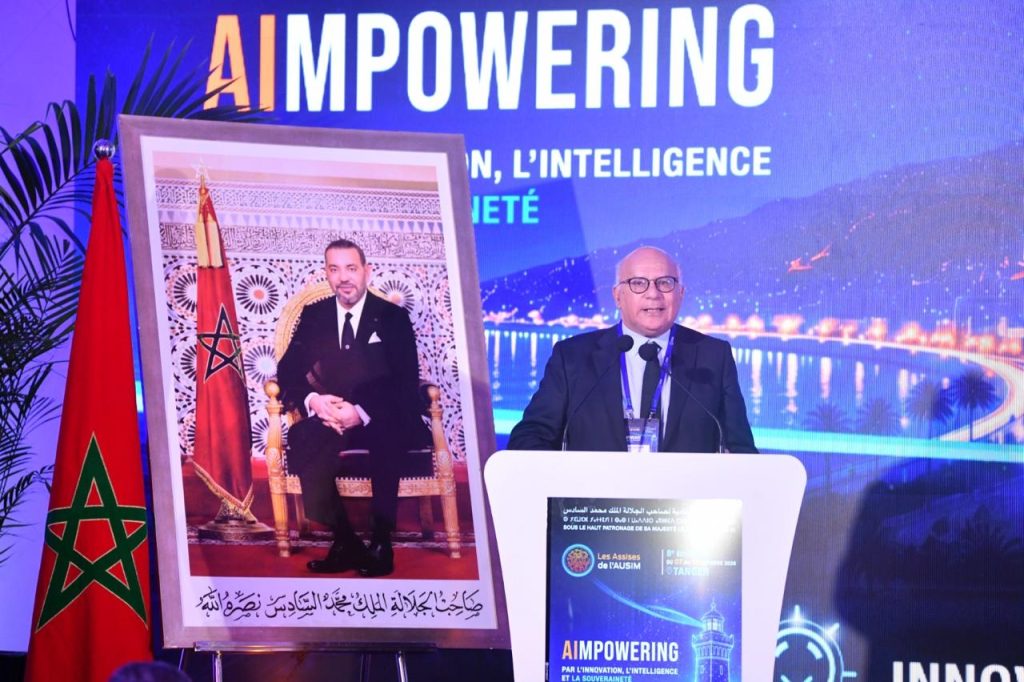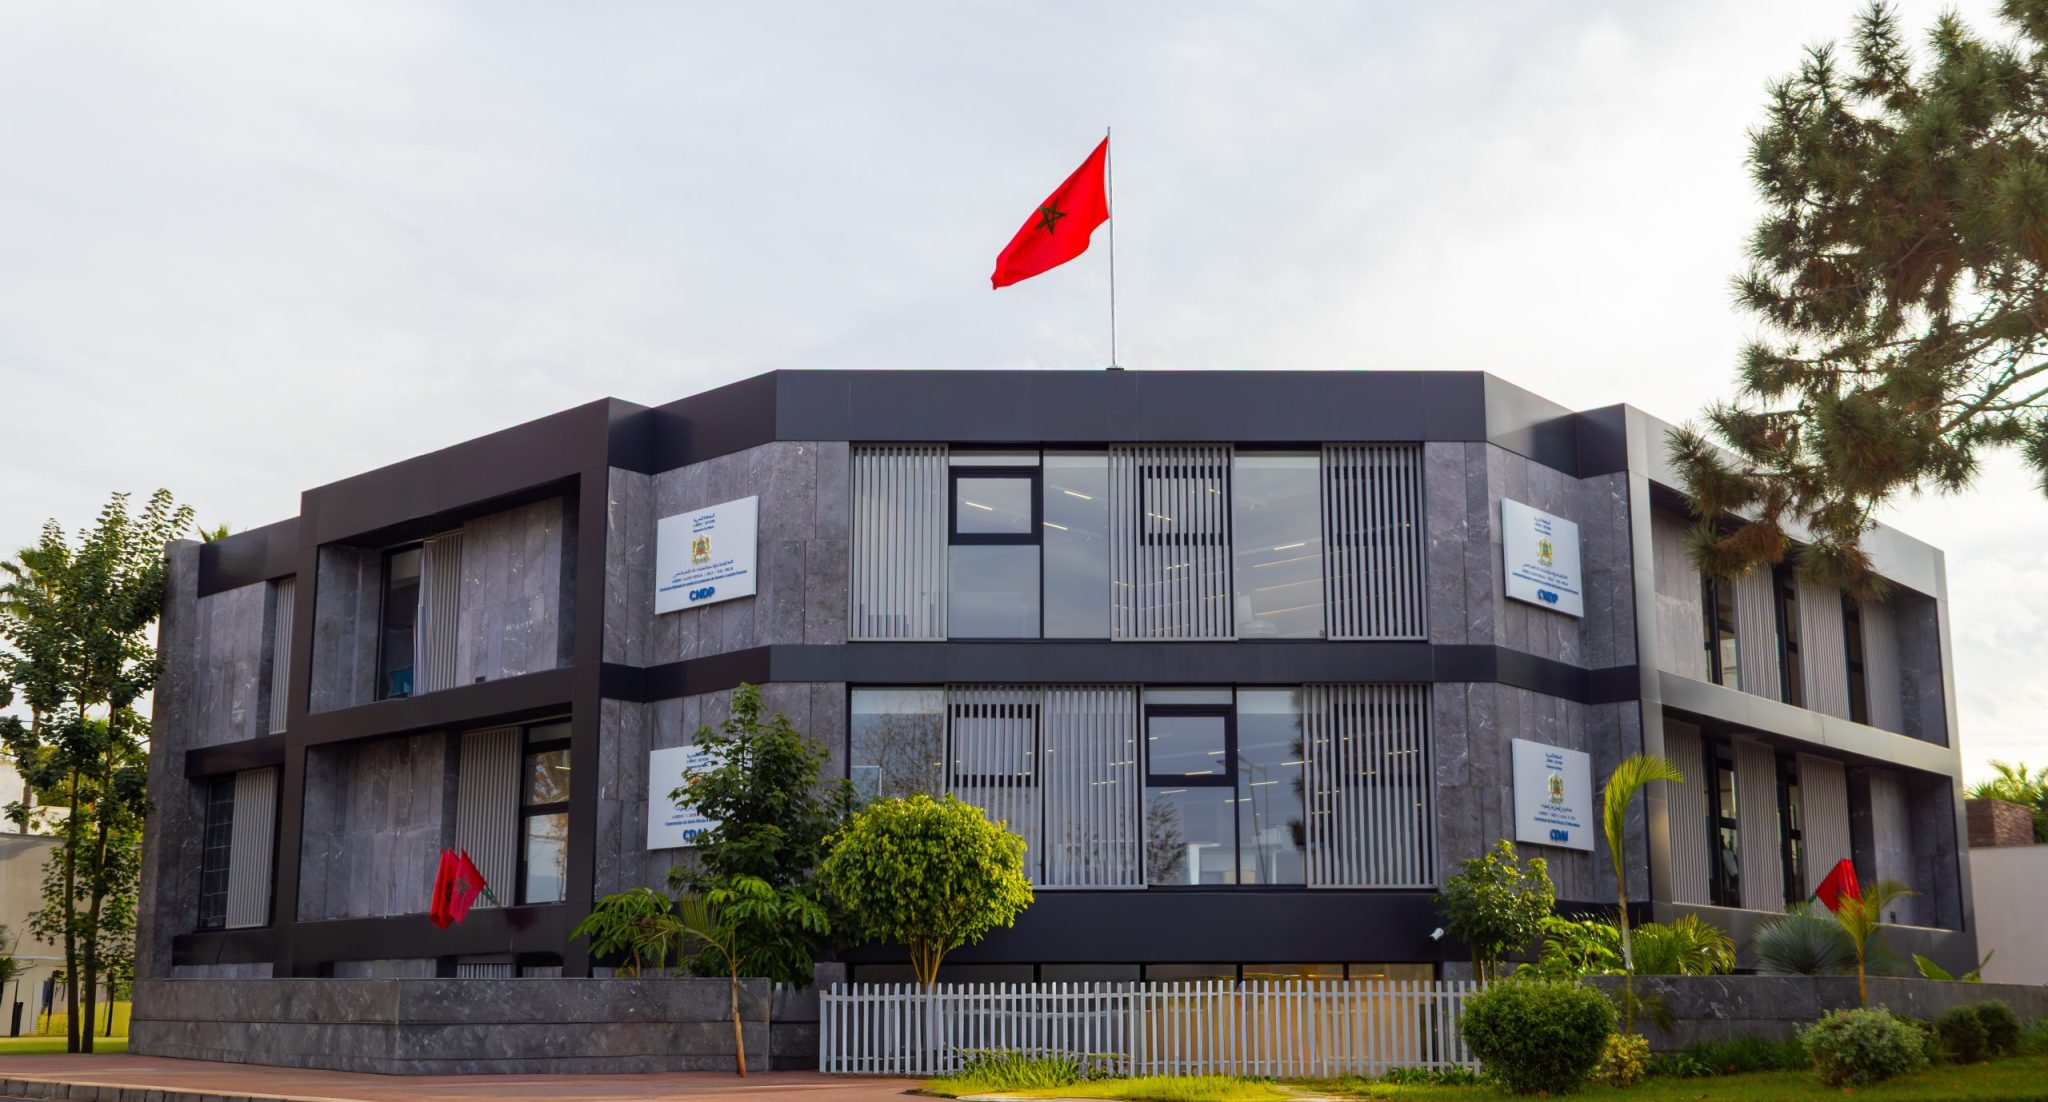
أكد ماجد لحلو، عضو اللجنة الوطنية لمراقبة حماية المعطيات ذات الطابع الشخصي (CNDP)، أهمية إرساء حكامة فعالة للأمن السيبراني تقوم على وضوح المسؤوليات، وإدماج حماية المعطيات ذات الطابع الشخصي منذ المراحل الأولى لتصميم المشاريع الرقمية، وتعزيز آليات المراقبة الداخلية بما يضمن مواكبة التطور التكنولوجي وصون حقوق الأفراد.
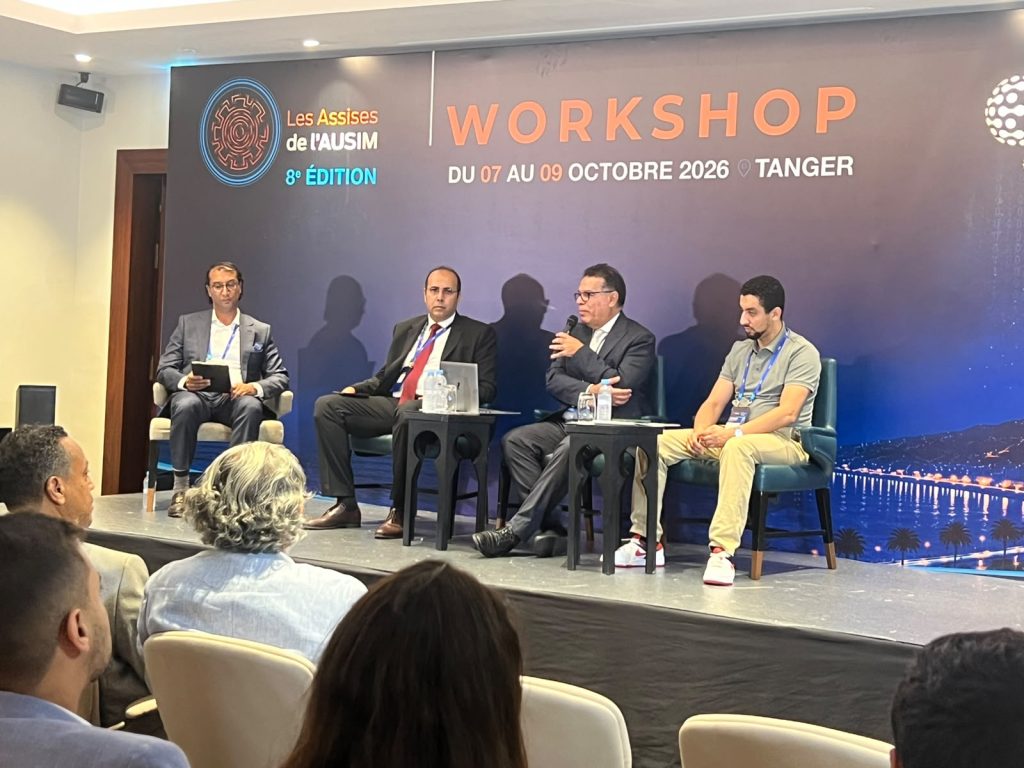
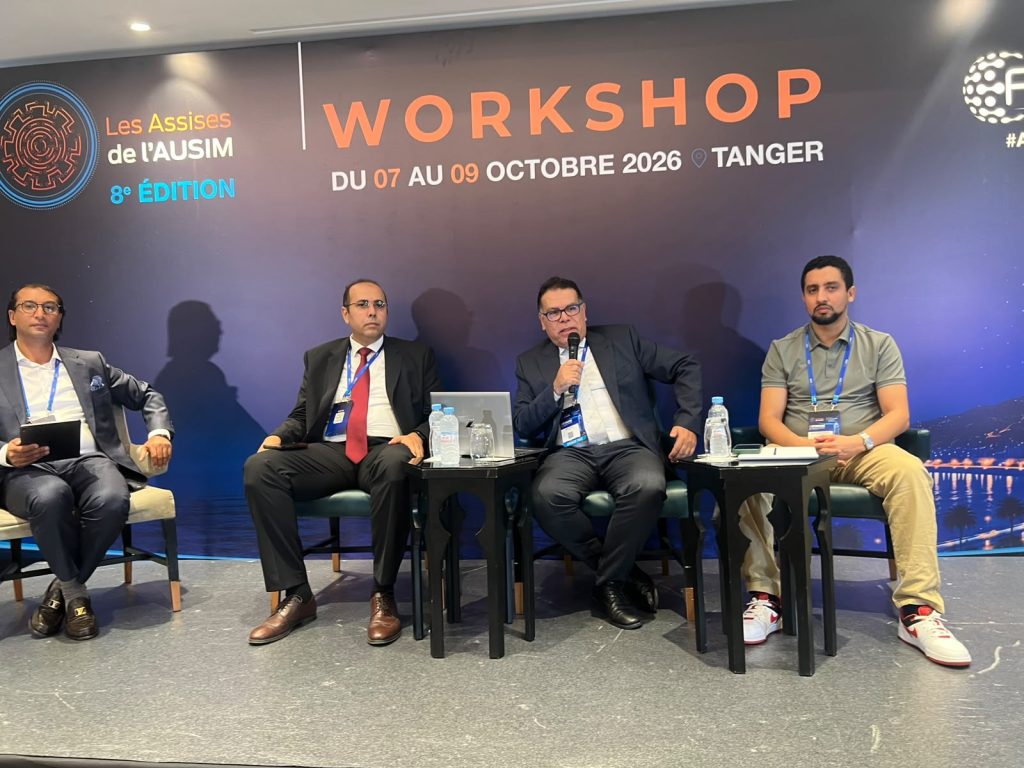
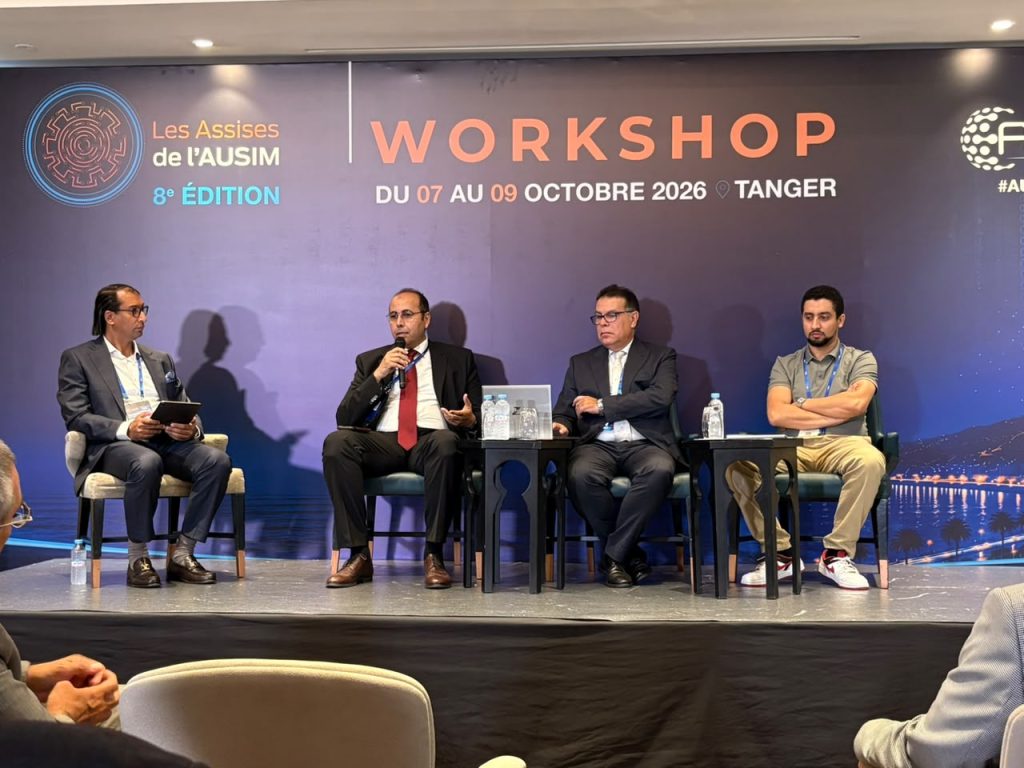
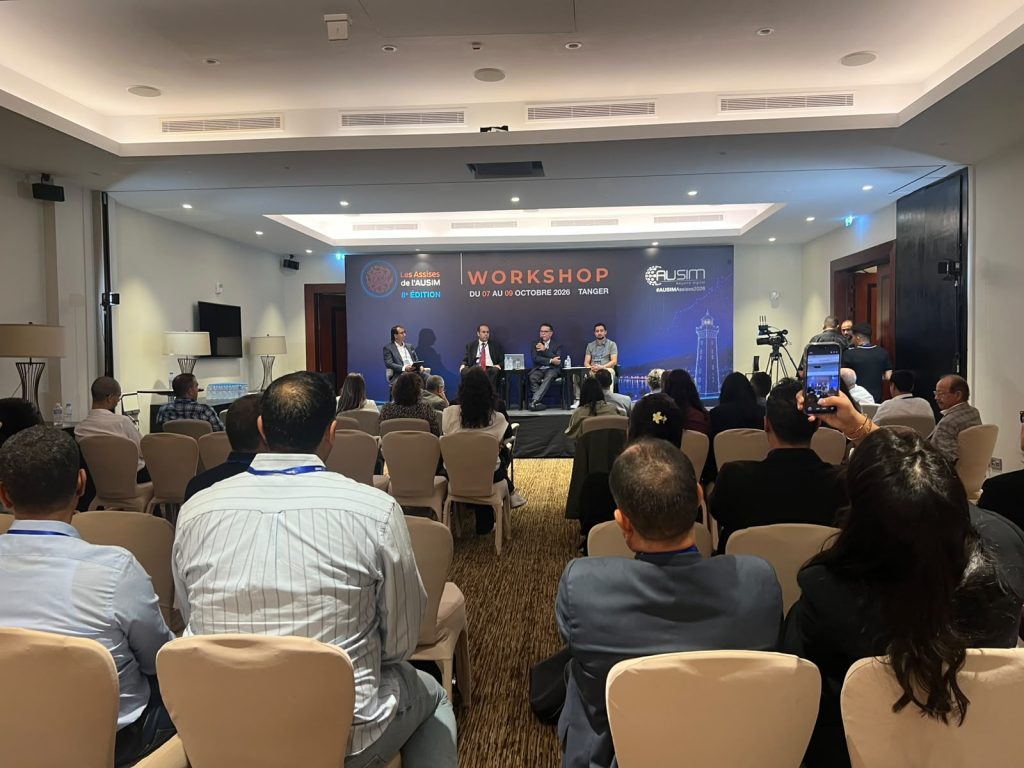
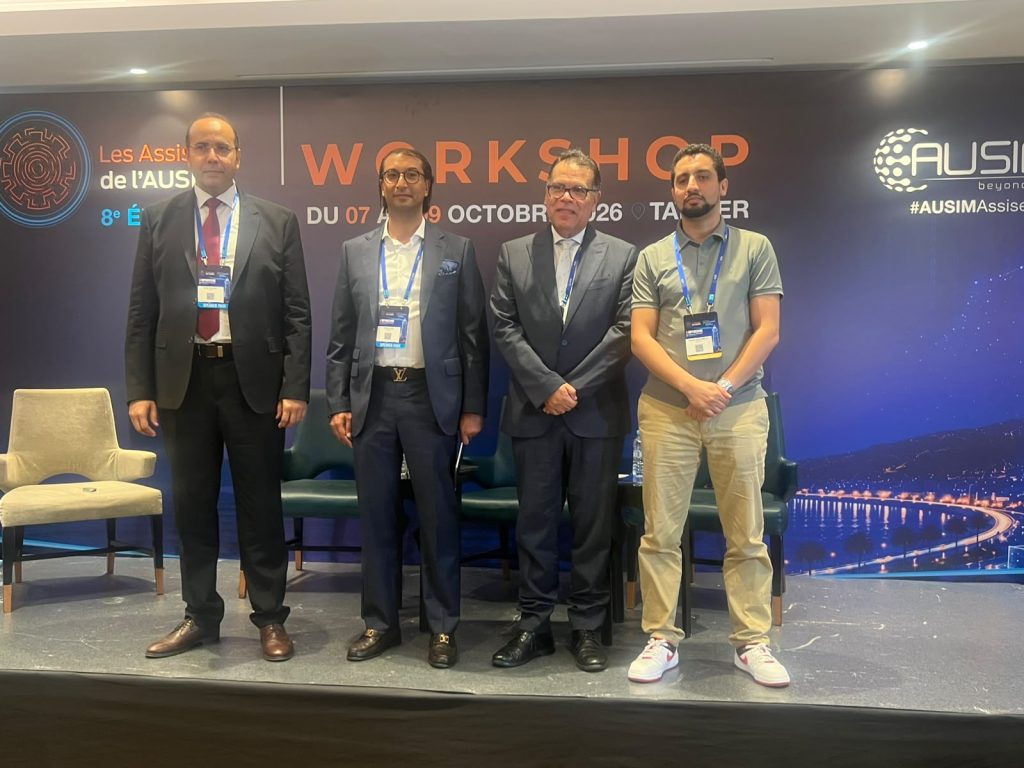
وجاء ذلك خلال مشاركته، يوم الجمعة 9 أكتوبر 2026 بطنجة، في ورشة نقاش نظمت ضمن فعاليات الدورة الثامنة لمناظرة الجمعية المغربية لمستعملي الأنظمة المعلوماتية (AUSIM)، تحت عنوان «الحكامة والمراقبة: كيف نؤمّن الأنظمة من أجل توسيع نطاق استخدامها؟»، بمشاركة ممثل عن المديرية العامة لأمن نظم المعلومات DGSSI وخبير مهني متخصص في الأمن السيبراني وحكامة الأنظمة المعلوماتية.
وشكلت الورشة فضاء لتبادل الرؤى والخبرات بشأن التحديات التي تفرضها وتيرة التحول الرقمي، لاسيما فيما يتعلق بتزايد المخاطر السيبرانية، وتحديد المسؤوليات داخل المؤسسات، ومدى قدرة آليات الحكامة والمراقبة على مواكبة التوسع في استخدام الخدمات الرقمية وتطبيقات الذكاء الاصطناعي.
الخصوصية منذ التصميم
وفي معرض تناوله لمتطلبات حماية المعطيات ذات الطابع الشخصي، شدد ماجد لحلو على ضرورة اعتماد مبدأ حماية الخصوصية منذ التصميم (Privacy by Design)، باعتباره مقاربة تقتضي إدماج متطلبات حماية المعطيات في مختلف مراحل إعداد المشاريع والأنظمة الرقمية عوض الاقتصار على معالجة إشكالاتها بعد الشروع في استخدامها.
وفي هذا الصدد، دعا إلى استحضار ثلاثة أسئلة أساسية عند تصميم أي نظام معلوماتي: ما المعطيات التي نحتاج إلى تجميعها؟ ولأي غرض سيتم استعمالها؟ ومن ينبغي أن تكون له صلاحية الاطلاع عليها؟
وأبرز أن الإجابة عن هذه التساؤلات تشكل مدخلا لترسيخ مبدأ التناسب في جمع المعطيات، بما يضمن الاقتصار على المعلومات الضرورية لتحقيق الأغراض المحددة للمعالجة، وفقا لمقتضيات القانون رقم 09.08 المتعلق بحماية الأشخاص الذاتيين تجاه معالجة المعطيات ذات الطابع الشخصي.
كما توقف عند العلاقة بين حماية المعطيات ذات الطابع الشخصي والأمن السيبراني، موضحا أن القانون رقم 09.08 والقانون رقم 05.20 المتعلق بالأمن السيبراني يندرجان ضمن منظومة متكاملة من المسؤوليات، خصوصا عندما يتعلق الأمر بحوادث أمنية قد تفضي إلى تسريب معطيات شخصية.
وأكد أن تحديد طبيعة المعطيات المتأثرة بأي حادث يظل خطوة أساسية لتحديد الالتزامات القانونية والمسؤوليات المترتبة عنه، مبرزا الدور الذي تضطلع به اللجنة الوطنية في السهر على حماية المعطيات ذات الطابع الشخصي واحترام حقوق الأشخاص المعنيين.
مسؤولية المؤسسات
وخصص عضو اللجنة جانبا من مداخلته للتحديات المرتبطة بإسناد الخدمات الرقمية إلى مزودين خارجيين، ولاسيما ما يتعلق بالحوسبة السحابية ومعالجة المعطيات من طرف المناولين.
ونبه إلى أن لجوء المؤسسات إلى خدمات الغير لا يعني انتقال المسؤولية القانونية بصورة تلقائية إلى الجهة المكلفة بتنفيذ الخدمة، مؤكدا أن المسؤول عن المعالجة يظل مطالبا بالوفاء بالتزاماته المتعلقة بحماية المعطيات ذات الطابع الشخصي.
“استيفاء متطلبات الامتثال في مرحلة معينة لا يضمن استمرار احترامها بصورة تلقائية.”
وفي هذا السياق، أبرز أهمية التأطير التعاقدي الدقيق للعلاقة بين المسؤول عن المعالجة والمناول، من خلال تحديد التزامات كل طرف وصلاحياته ومسؤولياته، مع الحرص على تحيين العقود ومراجعتها بما يضمن استمرار احترام المتطلبات القانونية.
كما أثار الإشكالات المرتبطة بنقل المعطيات واستضافتها عبر الخدمات السحابية، وما قد يترتب عنها من التزامات تتعلق بالتراخيص والإجراءات القانونية الواجب التقيد بها.
وللتأكيد على أن الامتثال القانوني ليس إجراء ظرفيا، استحضر ماجد لحلو مثال رخصة السياقة، موضحا أن الحصول عليها لا يحول دون وقوع حوادث السيركما أن استيفاء متطلبات الامتثال في مرحلة معينة لا يضمن استمرار احترامها بصورة تلقائية.
واعتبر أن هذه المقارنة تجسد الحاجة إلى تتبع الامتثال وتقييمه باستمرار، من خلال آليات المراقبة والمراجعة والتحيين، بما يسمح للمؤسسات بمواكبة المخاطر المستجدة والتغيرات التي تطرأ على أنظمة المعالجة.
المواكبة والتحسيس
وفي محور آخر، سلط ماجد لحلو الضوء على البعد التوعوي والتربوي في عمل اللجنة الوطنية لمراقبة حماية المعطيات ذات الطابع الشخصي، مؤكدا أن مهامها لا تقتصر على الجانب الرقابي، بل تشمل أيضا المواكبة والتحسيس والتكوين ونشر ثقافة احترام الحياة الخاصة.
وأشار إلى المبادرات التي تنفذها اللجنة لفائدة شرائح مجتمعية متعددة، من بينها الجمعيات والجامعات والمؤسسات التعليمية والشباب والأطفال، فضلا عن الأدوات والمنصات التي تضعها رهن إشارة المواطنين والفاعلين المعنيين لاسيما برنامج كون على بال.
وأبرز أن هذه الجهود تسهم في تعزيز الوعي المجتمعي بمخاطر الاستعمال غير المسؤول للمعطيات الشخصية، مشيرا إلى أهمية مواصلة العمل الميداني والتواصل التحسيسي من أجل تحويل المعرفة بالمقتضيات القانونية إلى ممارسات يومية.
” حماية المعطيات ليست مسؤولية المؤسسات وحدها، بل تقتضي أيضا انخراط المواطنين في اعتماد سلوك رقمي مسؤول.”
وفي هذا الإطار، أكد أن خصوصية القانون رقم 09.08 تكمن في ارتباطه المباشر بحماية الأشخاص وحقوقهم الأساسية، وهو ما يجعل احترام مقتضياته مسؤولية تتجاوز الحدود التقنية والتنظيمية للمؤسسات.
كما استحضر الممارسات المرتبطة بإرسال نتائج التحاليل الطبية عبر تطبيقات التراسل الفوري، ومنها «واتساب»، موضحا أن ما يبدو حلا عمليا لتيسير حصول المرضى على نتائجهم يثير في المقابل تساؤلات مشروعة بشأن سرية المعطيات الصحية وسبل توفير قنوات أكثر ملاءمة لتداولها.
وشدد على أن حماية المعطيات ليست مسؤولية المؤسسات وحدها، بل تقتضي أيضا انخراط المواطنين في اعتماد سلوك رقمي مسؤول، والوعي بحقوقهم المتعلقة بالولوج إلى معطياتهم الشخصية وطلب تصحيحها، فضلا عن إدراك الالتزامات القانونية المرتبطة بمعالجتها.
المراقبة الداخلية
وانتقل عضو اللجنة، في معرض مناقشة الإطار التنظيمي للحكامة، إلى تناول التطورات المرتبطة بإرساء آليات المراقبة الداخلية داخل الإدارات العمومية، معتبرا أنها تتيح فرصة لتعزيز تدبير المخاطر وضمان الامتثال وحماية الأصول المعلوماتية.
وأوضح أن القطاع الخاص المنظم راكم تجارب مهمة في مجال المراقبة الداخلية، من خلال اعتماد لجان الحكامة وآليات التدقيق والتقييم وتتبع المخاطر، في حين ظلت ممارسات المراقبة داخل عدد من الإدارات العمومية تركز، تاريخيا على الجوانب المالية والميزانياتية ومراقبة النفقات والالتزامات.
واعتبر أن التطور التنظيمي الذي عرفه هذا المجال خلال سنة 2026 من شأنه أن يسهم في توسيع نطاق المراقبة الداخلية لتشمل المخاطر المرتبطة بالأمن السيبراني وحماية المعطيات ذات الطابع الشخصي، باعتبارهما جزءا لا يتجزأ من الحكامة المؤسساتية.
أربع توصيات
وفي ختام مشاركته، قدم ماجد لحلو أربع توصيات عملية لتطوير حكامة الأمن السيبراني وحماية المعطيات داخل المؤسسات.
وتتعلق التوصية الأولى بأهمية اختيار الكفاءات المناسبة لتولي مسؤولية أمن نظم المعلومات، بما يضمن توفرها على المؤهلات التقنية والتدبيرية والقدرة على التواصل مع الهيئات القيادية والمشاركة في اتخاذ القرار.
أما التوصية الثانية، فتهم ضرورة توزيع المسؤولية عن المخاطر على مختلف الوحدات والمصالح، وعدم تحميل مسؤول أمن نظم المعلومات وحده عبء تقديم الإشكالات والتحديات أمام لجان الحكامة.
وتتمحور التوصية الثالثة حول تعزيز التكامل بين مسؤول أمن نظم المعلومات وأجهزة المراقبة الداخلية، بما يتيح تحديد الضوابط المناسبة والتحقق من تنفيذ القرارات، لاسيما فيما يتعلق باعتماد الأنظمة المعلوماتية، واختبار مخططات استمرارية الأنشطة واحترام متطلبات السلامة.
وفي توصيته الرابعة، دعا إلى استثمار التطورات التنظيمية المتعلقة بالمراقبة الداخلية في الإدارات العمومية، باعتبارها فرصة لإرساء آليات أكثر نجاعة لتحديد المسؤوليات وضبط المخاطر ومواكبة تنفيذ الاستراتيجية الوطنية للأمن السيبراني.
مقاربات متكاملة
وإلى جانب مداخلة عضو اللجنة، أغنت تدخلات بقية المشاركين النقاش بشأن التحديات التنظيمية والتقنية التي تواجه المؤسسات في سياق تسارع الرقمنة وتزايد الاعتماد على الخدمات المعلوماتية.
وفي هذا الصدد، أبرز ممثل المديرية العامة لأمن نظم المعلومات أن تزايد اعتماد المؤسسات على البنيات الرقمية يرفع من مستوى تعرض أنشطتها للمخاطر، بما يستدعي إدماج هذه التحديات ضمن أولويات المسؤولين وصناع القرار.
وأكد أهمية تحديد الأنظمة والخدمات الحيوية التي يتوقف عليها استمرار النشاط، مع ضرورة تحمل الإدارات العليا مسؤولية اتخاذ القرارات المرتبطة بالمخاطر المتبقية، عوض الاقتصار على تفويض هذه المهام إلى المصالح التقنية.
من جهتهم، توقف خبراء ومهنيون مشاركون في الورشة عند إشكالات دمج الأمن المعلوماتي في دورة حياة المشاريع الرقمية، والمخاطر المرتبطة بإسناد الخدمات إلى مزودين خارجيين فضلا عن الصعوبات العملية التي تعترض إرساء حكامة ناجعة داخل المؤسسات.
وشددوا على أن نجاح هذه الحكامة لا يتحقق بمجرد إحداث لجان أو تحديد مواقع المسؤولين داخل الهياكل الإدارية، بل يستوجب توفير الصلاحيات والكفاءات اللازمة، وإرساء آليات واضحة لاتخاذ القرار وتتبع تنفيذه وتقييم نتائجه.
وهكذا، أبرزت أشغال الورشة أهمية الانتقال من الامتثال الشكلي إلى حكامة قائمة على المسؤولية والمراقبة المستمرة، ومن اعتبار الأمن السيبراني شأناً تقنياً محضاً إلى جعله جزءاً أساسيا من التدبير الاستراتيجي للمؤسسات.